给大家今天的一篇 SSH的原理与配置 文档,希望对大家的学习、工作有帮助,文末有可下载查看, Q* Y" F; H! ^! G9 L0 \$ _
SSH的原理与配置
- Y; P" A9 |1 O- ?# t$ ~
【每日技术分享】华为HCIA/HCIP/HCIE SSH的原理与配置
1 L# w( g+ w2 E2 O; i- f7 P4 U
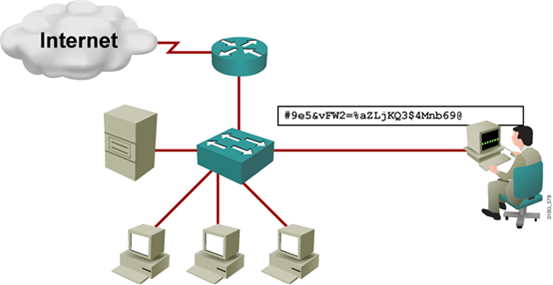
使用SSH方式登录,关闭Telnet登录 两种协议都是CLI管理用途,Telnet是明文协议,如果数据包被嗅探,可能泄露口令,SSH则为加密传输 hostname XXX ip domain-name CCIE.com //必须设置域名,密钥生成用到 crypto key generate rsa [1024] //密钥长度大于768才能使用SSHv2 line vty 0 ? //[?=max vty line] login local //使用本地认证数据库,也可以使用AAA transport input ssh //默认是all,仅允许ssh,等于关闭了Telnet 测试:ssh -l admin x.x.x.x 2 S4 S; p" h5 h& x
SSH 1. 用一个随机产生的<对称密钥>对原始数据加密 2. 使用接收者的<公钥>加密这个<对称密钥> 3. 将 1,2 的结果发给对端 4. 对端使用自己的<私钥>解密,得到<对称密钥> 5. 对端使用<对称密钥>解密原始数据 ~3 l2 g9 r' E, l7 ?3 [
【每日技术分享】华为HCIA/HCIP/HCIE SSH的原理与配置
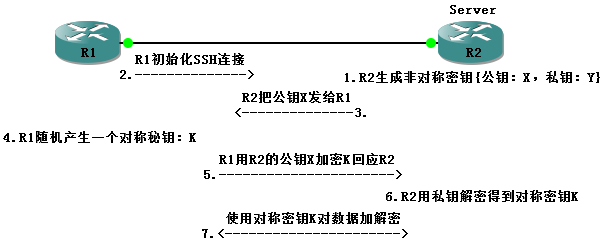
SSH Basic Configuration SSH Server上产生非对称密钥的方法有两种,不管哪种方法密钥对都需要有一个名称,区别在于: 方法一手工指定key-pair的名称,如下: 方法二让系统自动给key-pair命名,名称格式为hostname.domain-name,但前提条件有二:1.配置了hostname;2.指定一个domain-name,如下: SSH version有v1和v2,如果密钥长度选择512bits则默认启用v1;如果密钥长度选择1024bits则默认启用v1.99,表示既支持v1也支持v2(要支持SSHv2密钥长度至少768bits) show crypto key mypubkey rsa **查看生成的密钥对** ) `/ e7 ?0 |, g) }. ^
- ~! l8 h3 Z: n, s- _8 ~: ]
Server: (方法一) crypto key generate rsa modular [360-4096] label [key-pair name]9 Z6 k2 B* f5 Y* @+ i, d' H+ {
username [name] password [password]
3 Q& Z- v% B3 `; O* Q, b `, {9 \line vty [0-X]1 N2 k4 K/ i! n( m# r0 e
login local **要求用户使用本地 database 认证**
4 s% V' }& \3 B. |+ [$ Gtransport input [protocol] **选择可以进入 VTY 的协议*( _7 J* f9 O6 _( i% l/ _5 ?' C2 h
3 ]# V# G' e' |9 g6 _1 i
Server: (方法二) hostname [device host name]- {0 Y" H; F; G6 Y" Q9 W/ Q/ ]& q
ip domain name [domain name]9 u7 t8 L) _9 x5 D
crypto key generate rsa modular [360-4096]+ @) O% Y. K4 }# S# N3 Z
username [name] password [password]8 {; ?( \2 c4 Q3 o5 ?
line vty [0-X]
8 r L+ c' c; C# \, hlogin local **要求用户使用本地 database 认证*** o# ^! P' t- N3 i P' `8 c3 ? i
transport input [protocol] ** 选择可以进入 VTY 的协议**9 |3 _$ k' H5 I& p
# Q$ M- k$ a- O. \! ~
Client: ssh –l [username] [server IP address
7 K( ?8 U3 {7 \" D* e% J
& {" V5 y6 R* U- W1
) K g, F: B M: o | 


 所有IT类厂商认证考试题库下载
 【新盟教育】2023最新华为HCIA全套视频合集【网工基础全覆盖】---国sir公开课合集
 【新盟教育】网工小白必看的!2023最新版华为认证HCIA Datacom零基础全套实战课
 原创_超融合自动化运维工具cvTools
 重量级~~30多套JAVA就业班全套 视频教程(请尽快下载,链接失效后不补)
 链接已失效【超过几百G】EVE 国内和国外镜像 全有了 百度群分享
 某linux大佬,积累多年的电子书(约300本)
 乾颐堂现任明教教主Python完整版
 乾颐堂 教主技术进化论 2018-2019年 最新31-50期合集视频(各种最新技术杂谈视频)
 Python学习视频 0起点视频 入门到项目实战篇 Python3.5.2视频教程 共847集 能学102天
 约21套Python视频合集 核心基础视频教程(共310G,已压缩)
 最新20180811录制 IT爱好者-清风羽毛 - 网络安全IPSec VPN实验指南视频教程
 最新20180807录制EVE开机自启动虚拟路由器并桥接物理网卡充当思科路由器
 [复制链接]


